

В RouterOS 7 BGP перестроили сильнее, чем OSPF: вместо instance + peer
появились connection, template и session — с чётким разделением на
«что относится к TCP-соединению» и «что относится к протоколу BGP». В
статье — настройка eBGP-сессии между своим роутером и внешним соседом на
учебном стенде, анонс своей сети, фильтры входящих и исходящих маршрутов,
сравнение с v6 и разбор типичных ошибок («сессия не поднимается» и
«маршруты получены, но не активны»).
Все команды ниже сверены с официальной документацией MikroTik для RouterOS 7 (help.mikrotik.com), но стенд физически/в виртуальных машинах пока не развёрнут, и команды не прогонялись на реальных устройствах. Перед применением на реальном объекте — обязательно проверить на тестовом стенде, не сразу в проде, особенно если BGP-сессия поднимается на единственном аплинке.
Стенд: R3 ↔ R4, eBGP
Используется тот же учебный стенд, что и в статье про OSPF: R3 (наш роутер,
AS 65001) держит eBGP-сессию с R4 (внешний сосед, AS 65002) напрямую по
линку 10.0.34.0/31. R1 и R2 в BGP-части стенда не участвуют.
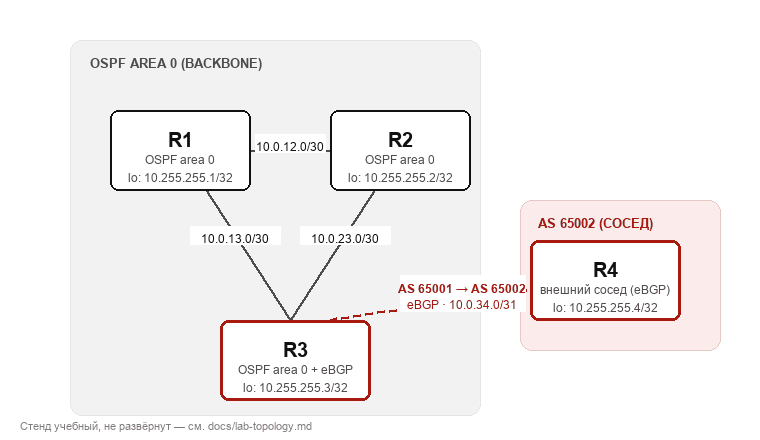
R3 анонсирует соседу условную «нашу» сеть 192.168.100.0/24 — в реальном
проекте вместо неё подставляется фактический анонсируемый префикс.
AS-номера 65001/65002 —
из приватного диапазона, для стенда; при подключении к реальному аплинку
номер AS выдаёт RIR или сам провайдер.
Чем v7 отличается от v6
| Что настраивали | RouterOS v6 | RouterOS 7 |
|---|---|---|
| Процесс BGP | /routing bgp instance (as, router-id — всё вместе) |
/routing bgp instance (router-id, vrf) + /routing bgp template (as и протокольные параметры — разделены специально) |
| Сосед | /routing bgp peer (remote-address, remote-as, update-source, in/out-filter — всё в одном месте) |
/routing bgp connection (TCP-параметры: remote.address, remote.as, local.address, local.role) + templates= (протокольные настройки наследуются из шаблона) |
| Группировка соседей | peer groups (в духе Cisco) | templates — не прямой аналог, логика другая: шаблон про настройки, а не про «группу одинаковых соседей» |
| Адрес источника | update-source= |
local.address= на connection |
| Анонс своей сети | /routing bgp network add network=... synchronize=yes + blackhole-маршрут |
address-list + blackhole-маршрут + output.network=<address-list> на connection/template — тот же трюк с blackhole, но анонс явно привязан к списку адресов |
| Фильтры входящих маршрутов | /routing filter (общий механизм) |
input.filter= (chain) + input.accept-* — быстрый pre-parse фильтр по community/NLRI, не тратит память на то, что всё равно отбросится |
| Фильтры исходящих маршрутов | /routing filter + out-filter на peer |
output.filter-chain= + output.filter-select= на template/connection |
| Мониторинг сессий | /routing bgp peer print |
/routing bgp session print (read-only; настройки — только через connection/template) |
Пошаговая настройка на R3
# --- Общие настройки: router-id в instance, AS — в шаблоне ---
/routing bgp instance set default router-id=10.255.255.3
/routing bgp template set default as=65001

# --- Анонс своей сети: address-list + blackhole-маршрут ---
# (BGP анонсирует только то, что реально есть в таблице маршрутизации —
# поэтому даже для анонса "с нуля" нужен blackhole-маршрут на этот префикс)
/ip firewall address-list add list=bgp-out-networks address=192.168.100.0/24
/ip route add dst-address=192.168.100.0/24 blackhole

# --- Фильтр входящих маршрутов от R4: не принимать "бозоны"/приватные сети
# и слишком специфичные префиксы ---
/routing filter rule add chain=bgp-in-r4 rule=\
    "if (dst in 10.0.0.0/8 || dst in 192.168.0.0/16 || dst in 172.16.0.0/12) { reject }"
/routing filter rule add chain=bgp-in-r4 rule="if (dst-len>24) { reject }"
/routing filter rule add chain=bgp-in-r4 rule="accept"

# --- Фильтр исходящих маршрутов к R4: анонсировать только свою сеть,
# ничего больше (защита от случайного транзита/утечки маршрутов) ---
/routing filter rule add chain=bgp-out-r4 rule=\
    "if (dst in 192.168.100.0/24) { accept } else { reject }"

# --- Соединение с R4 ---
/routing bgp connection add name=to-r4 \
    remote.address=10.0.34.1 remote.as=65002 \
    local.address=10.0.34.0 local.role=ebgp \
    input.filter=bgp-in-r4 \
    output.filter-chain=bgp-out-r4 \
    output.network=bgp-out-networks \
    templates=default
При необходимости на этом линке можно также настроить tcp-md5-key= —
конкретная потребность зависит от требований аплинка/партнёра; в примере эта
опция не используется.
На стороне R4 (внешний сосед, не наше устройство) должна быть зеркальная
настройка: remote.as=65001, remote.address=10.0.34.0,
local.role=ebgp, local.address=10.0.34.1 — на реальном стенде этот
роутер настраивает его оператор, не мы.
Как проверить
[admin@R3] > /routing bgp session print
Ожидаемый вид (пример, не реальный вывод стенда — см. пометку в начале статьи):
 0 name="to-r4" remote.address=10.0.34.1 remote.as=65002 state=established
   established=3d02:14:07 prefix-count=1
state=established — сессия поднята. Если видно connect, active или
idle вместо established — см. «Типичные ошибки» ниже.
Проверка принятых и анонсированных маршрутов:
[admin@R3] > /ip route print where bgp
[admin@R3] > /routing bgp session print detail
В выводе /ip route print where bgp ожидаемые маршруты от R4 должны идти
без флага not active, filtered — если он есть, маршрут отфильтрован
входящим правилом (и это может быть ожидаемо, если фильтр специально режет
«бозоны», как в примере выше).
Сквозная проверка с R4 до нашей сети (выполняется со стороны соседа или
через /tool traceroute с промежуточного узла, если есть доступ):
[admin@R3] > /ping 192.168.100.1 count=3
Типичные ошибки
- Сессия не поднимается (state не доходит до
established). Частые причины: несовпадениеremote.asна одной из сторон (указан AS соседа, а не свой, или наоборот); нет прямой связности на10.0.34.0/31(линк не поднят, не настроен адрес);local.roleне соответствует реальной роли (например,ibgpвместоebgpна линке между разными AS — сессия не поднимется с явной причиной в логе); firewall режет TCP/179 на одном из роутеров. Проверяется через/routing bgp session print detail(там видна последняя причина обрыва) и/ip firewall filter print stats. - Маршруты получены, но не активны (
not activeв/ip route print). Чаще всего — next-hop не резолвится: next-hop, который прислал сосед, не достижим напрямую и не покрыт отдельным маршрутом/IGP (на прямом линке сmultihop=no, как в этом примере, next-hop почти всегда сам сосед — но если позже добавляется multihop-пир, это первое, что нужно проверить). Второй вариант — маршрут принят, но проигрывает по distance/ преференсу другому источнику того же префикса (например, статическому маршруту с меньшей дистанцией). - Маршрут не анонсируется, хотя есть в address-list. Проверить, что действительно существует blackhole-маршрут (или другой активный маршрут) на этот префикс — BGP в RouterOS 7 анонсирует только то, что реально есть в таблице маршрутизации, а не просто «любой адрес из списка».
- Выходной фильтр отбрасывает всё, включая свою сеть. Если в
output.filter-chainправилоacceptстоит не для нужного префикса или забыт блокelse { reject }для всего остального — легко случайно либо анонсировать лишнее (утечка маршрутов), либо не анонсировать вообще ничего. Проверять содержимое цепочки:/routing filter rule print where chain=bgp-out-r4.
Итог
В RouterOS 7 BGP развели на три сущности: connection (TCP-параметры
конкретного соседа), template (протокольные настройки, которые можно
переиспользовать для нескольких соседей) и read-only session для
мониторинга. Анонс своих сетей и фильтрация маршрутов теперь явно
опираются на address-list и именованные filter chains — это многословнее,
чем /routing bgp peer из v6, но даёт более тонкий контроль, особенно на
входящих фильтрах (input.accept-* экономит память на заведомо отброшенных
маршрутах). Конфигурация в статье сверена с документацией, но ещё не
проверена на реальном стенде — обязательно прогнать на тесте перед
применением на продуктивном аплинке. Официальная документация: BGP, Routing Filters; миграция v6→v7 — руководство MikroTik.